En bref
La réponse courte
Ce guide ne liste pas d'outils IA médicaux : pour ce comparatif, voir les meilleurs outils IA pour le secteur médical. Il répond à une autre question : comment construire ou choisir un agent IA qui manipule des données de santé sans sortir du cadre HDS, RGPD et IA Act. Les usages métier sont décrits dans notre guide IA et secteur médical.
Base légale
Ce que dit le Code de la santé publique
L'article L.1111-8 vise toute personne qui héberge des données de santé recueillies à l'occasion d'activités de prévention, de diagnostic, de soins ou de suivi social et médico-social. Un hébergeur qui les conserve sur support numérique doit détenir un certificat de conformité. La version en vigueur depuis le 1er juillet 2025 a été modifiée par l'article 32 de la loi n° 2024-449 du 21 mai 2024 (loi SREN).
L'article R.1111-8-8 précise ce qu'est l'hébergement : détenir des données de santé pour le compte du responsable de traitement qui les a produites ou recueillies, ou pour le compte du patient. Il prévoit une exception : recevoir brièvement des données pour les saisir, les mettre en forme, les imprimer ou les numériser ne constitue pas un hébergement. Le responsable qui externalise doit vérifier que son prestataire est certifié.
L'article R.1111-9 (version en vigueur depuis le 27 mars 2026) liste six activités d'hébergement :
- la mise à disposition et le maintien en condition opérationnelle des sites physiques qui abritent le matériel ;
- la mise à disposition et le maintien en condition opérationnelle de l'infrastructure matérielle ;
- la mise à disposition et le maintien en condition opérationnelle de l'infrastructure virtuelle ;
- la mise à disposition et le maintien en condition opérationnelle de la plateforme d'hébergement d'applications ;
- l'administration et l'exploitation du système d'information ;
- la sauvegarde des données de santé, archivage électronique compris.
Deux certificats sont généralement distingués : hébergeur d'infrastructure physique (activités 1 et 2) et hébergeur infogéreur (activités 3 à 6). Cette répartition est présentée par l'Agence du numérique en santé ; sa page n'a pas pu être rechargée le 15 septembre 2026, vérifiez-la sur esante.gouv.fr. Pour un agent IA, la conséquence est pratique : l'hébergeur qui fournit les serveurs n'est pas forcément certifié pour la plateforme applicative ou l'infogérance que vous lui confiez.
Qu'est-ce qu'une donnée de santé ? L'article 4(15) du RGPD la définit comme une donnée personnelle relative à la santé physique ou mentale d'une personne, soins compris, qui révèle son état de santé. La CNIL distingue trois cas : la donnée de santé par nature (dossier, diagnostic, résultat), par croisement avec d'autres données, et par sa destination. Une question libre posée à un chatbot de cabinet (« mon traitement me donne des vertiges ») entre dans la première catégorie.
Dates
Le calendrier HDS et IA Act
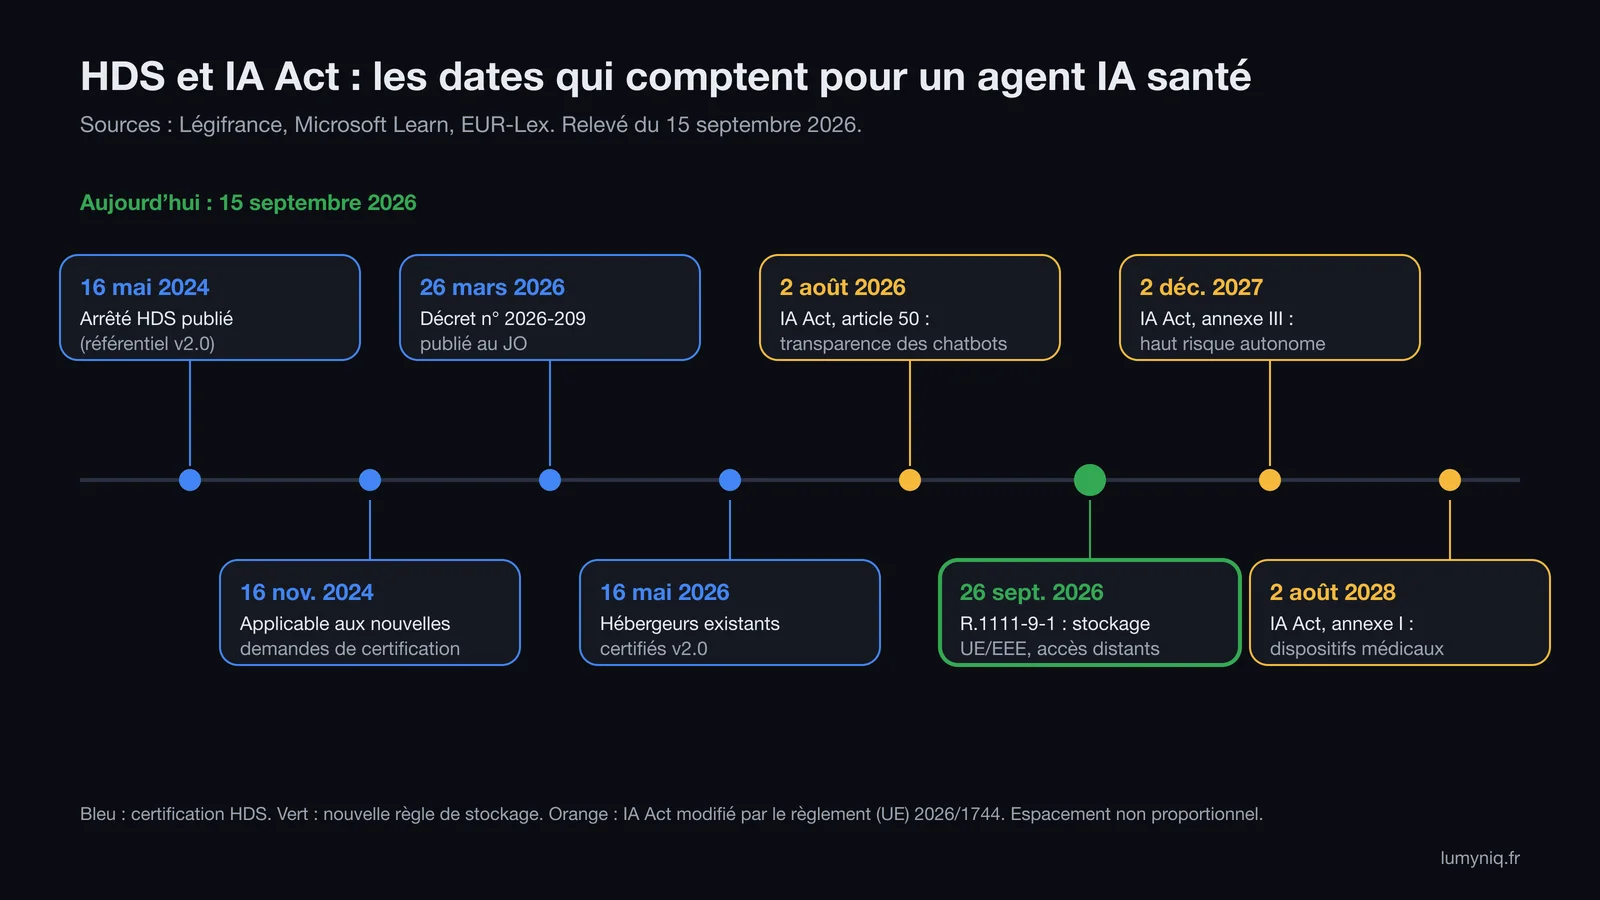
| Date | Texte | Effet pour un agent IA santé |
|---|---|---|
| 16 mai 2024 | Arrêté du 26 avril 2024 publié au JORF n° 0113 (référentiel HDS v2.0) | Nouvelles exigences, dont la localisation des données dans l’EEE |
| 16 novembre 2024 | Article 2 de l’arrêté applicable, six mois après publication | Toute nouvelle demande ou tout renouvellement suit la v2.0 |
| 26 mars 2026 | Décret n° 2026-209 du 24 mars 2026 publié au JORF n° 0073 | La plupart des dispositions s’appliquent dès le lendemain |
| 16 mai 2026 | Date limite de passage à la v2.0 pour les hébergeurs déjà certifiés (page Microsoft Learn) | Un certificat v1.1 ne suffit plus |
| 2 août 2026 | IA Act, article 50 | Un chatbot patient doit indiquer qu’il est une IA |
| 26 septembre 2026 | Article R.1111-9-1 et clauses contractuelles du décret 2026-209 | Stockage exclusivement UE/EEE, transferts et accès distants encadrés |
| 2 août 2028 | IA Act, systèmes à haut risque de l’annexe I (dont dispositifs médicaux) | Obligations du haut risque pour une IA qui est ou équipe un dispositif médical |
Pour le 26 septembre 2026, Légifrance indique une entrée en vigueur à cette date ; certains cabinets d'avocats retiennent le 27 septembre. L'écart d'un jour ne change rien à la préparation : les contrats et la localisation doivent être prêts avant. Le calendrier complet de l'IA Act, modifié par le Digital Omnibus, est détaillé dans notre guide de l'IA Act pour les entreprises.
Décret 2026-209
Ce qui change le 26 septembre 2026
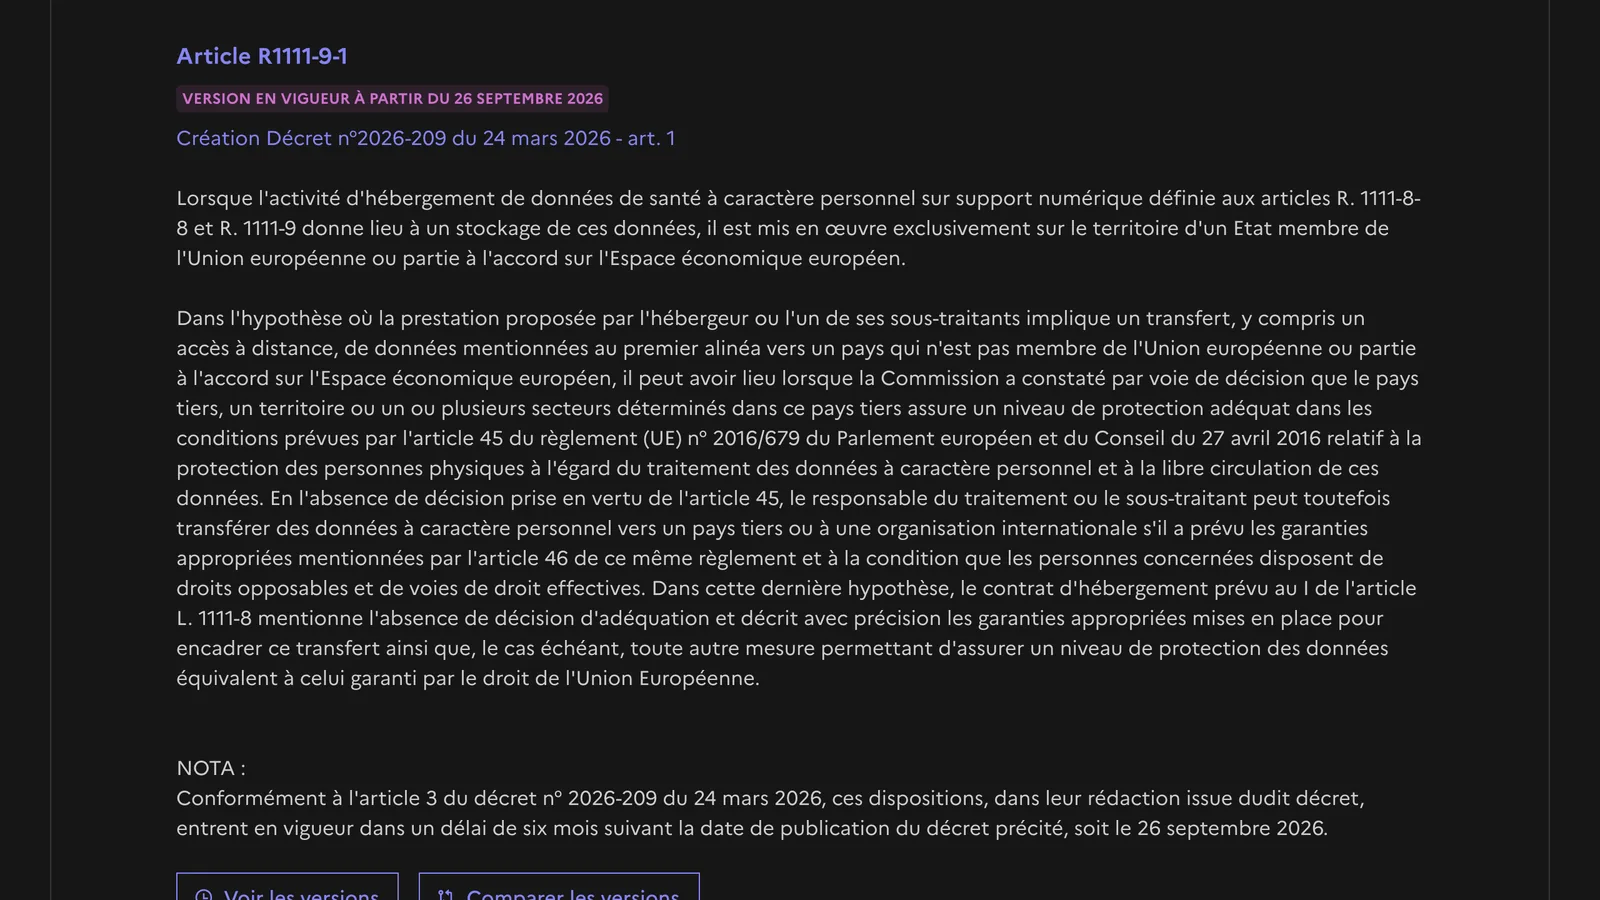
Le nouvel article R.1111-9-1 pose deux règles.
- Stockage : lorsque l'activité d'hébergement donne lieu à un stockage, celui-ci se fait exclusivement sur le territoire d'un État membre de l'Union européenne ou partie à l'accord sur l'Espace économique européen.
- Transferts : si l'hébergeur ou l'un de ses sous-traitants transfère ces données hors UE/EEE, y compris par un accès à distance, le transfert n'est possible qu'avec une décision d'adéquation de la Commission (article 45 du RGPD) ou les garanties appropriées de l'article 46. Dans ce second cas, le contrat d'hébergement doit mentionner l'absence de décision d'adéquation et décrire les garanties.
Le même décret modifie l'article R.1111-11 III : l'hébergeur doit publier et tenir à jour une cartographie des transferts de données hors UE/EEE, des accès à distance possibles et du risque d'accès non autorisé par des autorités de pays tiers.
Pour un agent IA, l'accès à distance est le point le plus souvent oublié. Une équipe de support basée hors UE qui peut consulter les journaux, un outil d'observabilité américain qui reçoit les traces des prompts ou un sous-traitant d'infogérance offshore sont tous concernés. Demandez la cartographie à chaque hébergeur et vérifiez que les outils branchés sur l'agent y figurent.
Architecture
Quels composants d'un agent IA stockent des données de santé
Chaque composant d'un agent IA a un statut différent au regard de l'hébergement : certains conservent les données, d'autres ne font que les voir passer.
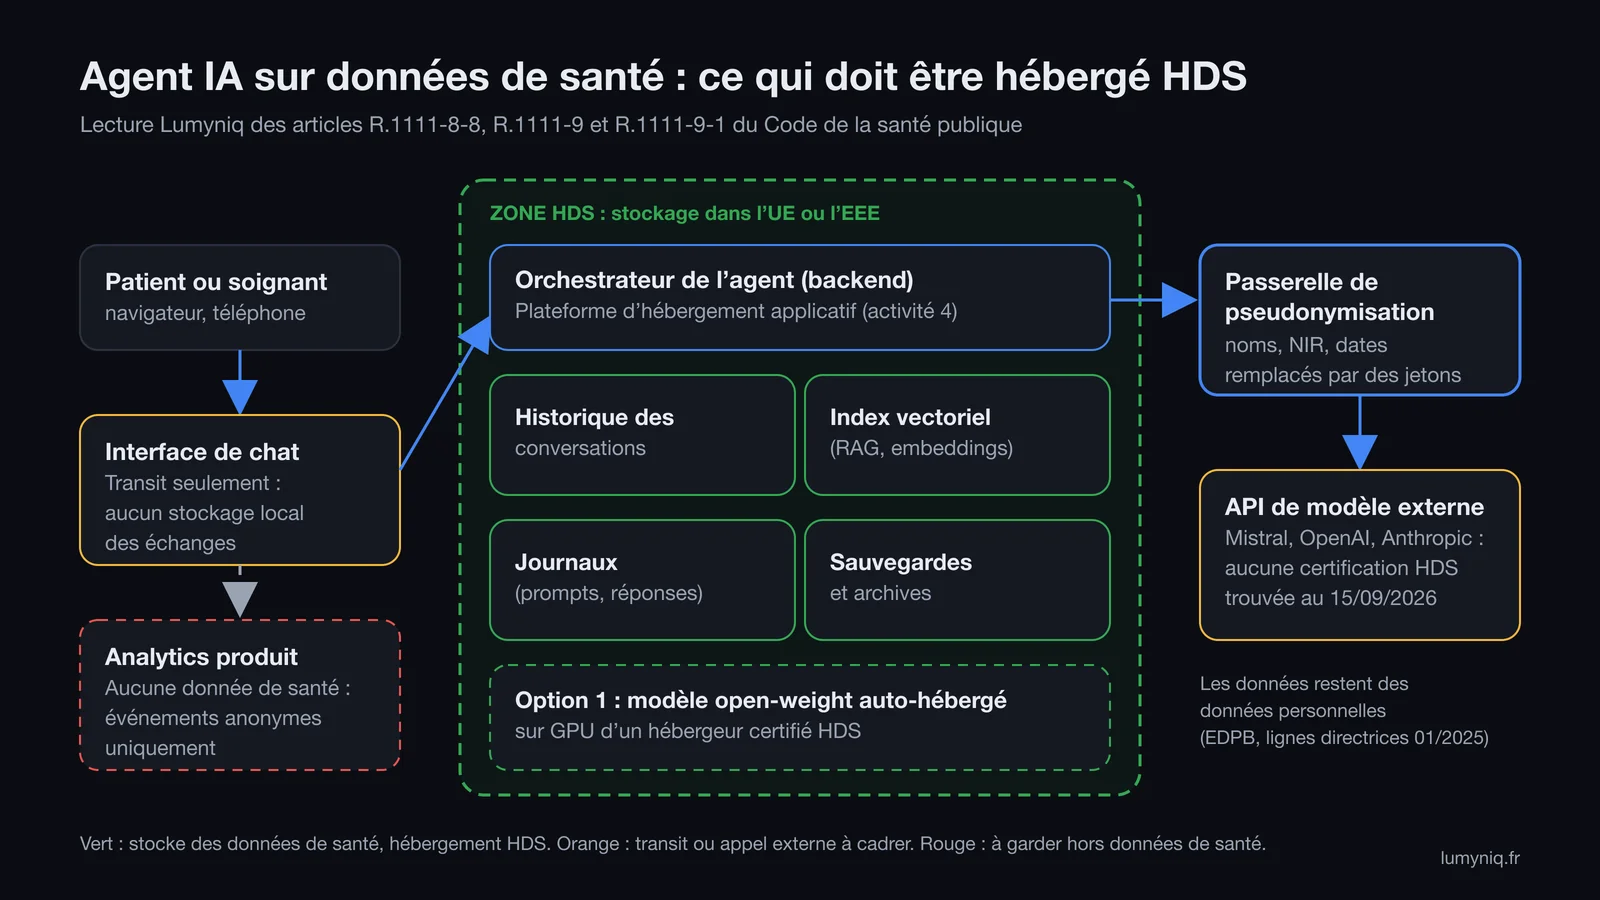
| Composant | Contient des données de santé ? | Hébergement HDS si un prestataire l’opère |
|---|---|---|
| Interface web ou chat (widget, application) | En transit ; rien à conserver dans le navigateur (localStorage) ni sur le serveur de l’interface | Non si l’interface ne stocke rien ; oui dès qu’elle conserve des échanges |
| Orchestrateur de l’agent (backend, outils, appels aux API) | Oui, en mémoire pendant le traitement | Oui : plateforme d’hébergement d’applications (activité 4) |
| Historique des conversations | Oui | Oui |
| Index vectoriel du RAG (embeddings et extraits de documents) | Oui si l’index couvre des dossiers patients ; les extraits de texte sont stockés avec les vecteurs | Oui |
| Inférence du modèle | Oui pendant l’appel ; conservation selon la politique du fournisseur | Non tranché (voir la section suivante) |
| Journaux, traces et outils d’observabilité | Oui dès qu’ils enregistrent prompts ou réponses | Oui, ou journaux expurgés |
| Sauvegardes et archives | Oui | Oui : sauvegarde des données de santé (activité 6) |
| Analytics produit | Ne doit pas en contenir | À éviter : ne remonter que des événements sans contenu |
L'index vectoriel est le composant le plus souvent sous-estimé. Dans un RAG, la base ne contient pas seulement des vecteurs : elle conserve aussi les passages de documents qui seront renvoyés au modèle. Si ces documents sont des comptes rendus ou des courriers patients, la base vectorielle stocke des données de santé. Notre guide du RAG en entreprise détaille son fonctionnement, et le cas du tri de dossiers patients montre un flux type.
Zone grise
Appeler une API de modèle, est-ce héberger ?
Nous n'avons trouvé, au 15 septembre 2026, ni texte ni position de l'ANS ou de la CNIL qui dise si l'envoi d'un prompt contenant des données de santé à une API de modèle constitue un hébergement. Les points qui suivent relèvent de notre analyse.
- L'exception de R.1111-8-8 vise la réception brève pour saisir, mettre en forme, imprimer ou numériser. Une inférence ressemble à un traitement bref, mais elle n'entre dans aucune de ces quatre catégories.
- Si le fournisseur conserve les requêtes et les réponses (journaux, surveillance des abus, historique de l'assistant), il détient des données pour le compte du client, ce qui correspond à la définition de l'hébergement.
- Depuis le 26 septembre 2026, un fournisseur qui traite ou conserve ces données hors UE/EEE ajoute la question du transfert au sens de R.1111-9-1.
Conséquence pratique : tant que la question n'est pas tranchée, faites valider l'appel à une API externe par un avocat ou votre DPO, et privilégiez les architectures 1 ou 2 décrites plus bas. Les engagements de conservation et de sous-traitance des fournisseurs de modèles se lisent dans leurs contrats de traitement, comparés dans notre guide RGPD et DPA d'OpenAI, Anthropic et Mistral. Notre guide sécurité des agents IA liste les garde-fous techniques côté agent.
Fournisseurs
Clouds et modèles : ce que couvre chaque certificat
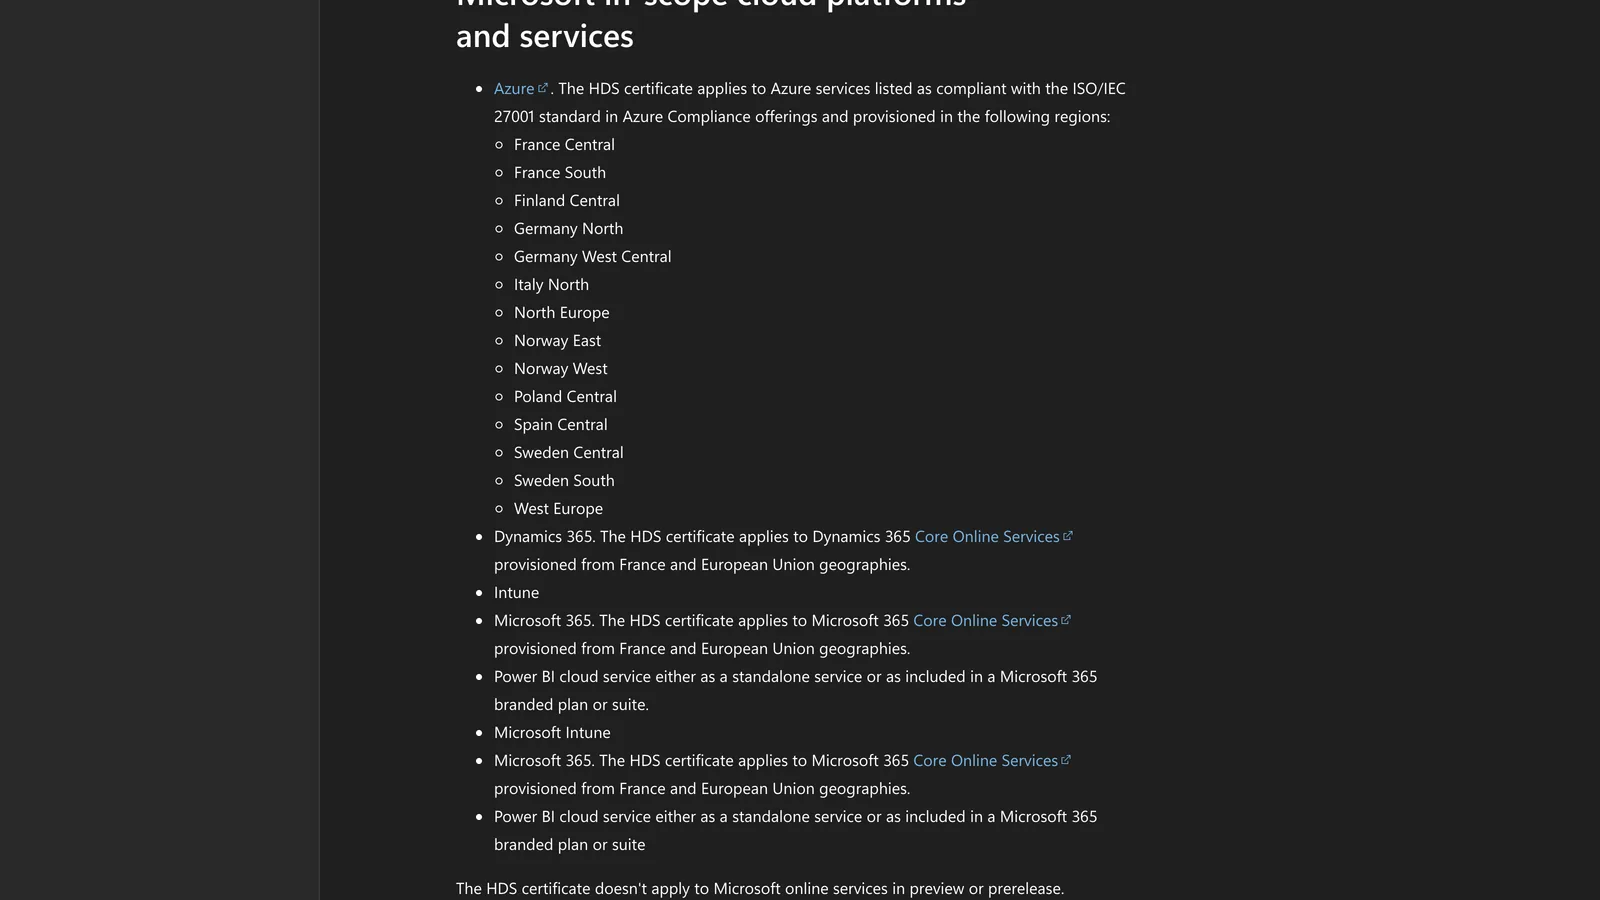
Chez les grands clouds, le périmètre HDS suit la liste des services certifiés ISO/IEC 27001 et une liste de régions. Un calcul certifié ne veut pas dire que le service d'IA managé l'est aussi : il faut lire le certificat, la liste de services et le contrat signé.
| Fournisseur | Certification HDS publiée | Service IA dans le périmètre | À vérifier |
|---|---|---|---|
| Microsoft Azure | HDS v2.0, certificat émis en octobre 2025 (audit Schellman). Services Azure listés conformes ISO/IEC 27001, 14 régions EEE, hors services en préversion | Azure OpenAI n’est pas nommé sur la page HDS | Annexe ISO 27001 du Service Trust Portal (connexion requise), clauses contractuelles HDS |
| AWS | HDS v2.0, certifié le 21 avril 2026, 27 régions ; activités 1 et 2 dans 6 régions EEE (Francfort, Irlande, Milan, Paris, Stockholm, Espagne). Les services ISO 27001 sont inclus | Bedrock absent de la page HDS, mais « Amazon Bedrock » (hors Bedrock Marketplace) figure sur la liste ISO 27001 du 1er septembre 2026 : dans le périmètre selon la règle publiée par AWS | Confirmation écrite, région EEE, modèles effectivement utilisés |
| Google Cloud | HDS v2.0 annoncé pour Google Cloud Platform et Workspace (blog sécurité de Google Cloud, 22 septembre 2025) | Non précisé : la page des services couverts n’a pas de colonne HDS ; Vertex AI y figure sous ISO 27001 | Liste des produits couverts à demander à Google |
| OVHcloud | Option HDS avec support Business ou Enterprise et « Healthcare Addendum » | Sources contradictoires : la liste HDS de la documentation (2 juin 2026) n’inclut pas AI Endpoints, AI Deploy ni AI Training ; la page AI Endpoints évoque des certifications santé ; un ticket de la roadmap publique (#995) est marqué terminé | Couverture d’AI Endpoints à faire confirmer par écrit |
| Scaleway | Périmètre HDS : instances CPU et GPU, Object et Block Storage, Bare Metal, VPC. Contrat HDS et support Business ou Enterprise | Generative APIs et Managed Inference ne sont pas listés | Architecture 1 possible sur instances GPU |
| 3DS Outscale | Se déclare certifié HDS et qualifié SecNumCloud par l’ANSSI | Ni version ni périmètre de services publiés | Certificat et périmètre à demander |
| Mistral AI, OpenAI, Anthropic (API directes) | Aucune certification HDS trouvée | Aucune déclaration officielle trouvée | Certificat à demander ; à défaut, architecture 1 ou 2 |
Deux lectures à retenir. D'abord, « certifié HDS » sur la page d'un cloud concerne un ensemble de services et de régions, jamais tout le catalogue. Ensuite, aucun fournisseur de modèles relevé ne publie de certificat HDS pour son API directe. Si vous passez par une intégration Claude ou un autre modèle pour des usages santé, le choix du canal (API directe, cloud certifié, modèle auto-hébergé) se fait avant d'écrire la première ligne de code.
Solutions
Trois architectures conformes pour un agent IA santé
1. Modèle open-weight auto-hébergé en zone HDS
Le modèle tourne sur des instances GPU d'un hébergeur dont le certificat couvre ces instances (Scaleway liste explicitement les GPU Instances dans son périmètre HDS). Toutes les données restent dans la zone certifiée : orchestrateur, index vectoriel, historique, journaux et inférence. C'est l'option la plus simple à défendre juridiquement. Les contreparties : l'exploitation des GPU et des mises à jour du modèle, et un choix limité aux modèles dont les poids sont publiés.
2. Pseudonymiser avant tout appel à un modèle externe
Une passerelle, hébergée en zone HDS, remplace noms, numéros de sécurité sociale, dates de naissance, adresses et identifiants de dossier par des jetons avant l'appel. La table de correspondance ne quitte jamais la zone HDS, et la réponse du modèle est ré-identifiée à son retour. Deux limites : un texte médical libre contient des indices indirects (profession rare, commune, date d'hospitalisation), et des données pseudonymisées restent des données personnelles, comme le rappellent les lignes directrices 01/2025 de l'EDPB et la sanction IQVIA. Le RGPD, le contrat de traitement et l'analyse de transfert s'appliquent toujours.
3. Service IA d'un hyperscaler couvert par son certificat
Un service de modèle managé est utilisable s'il entre dans le périmètre du certificat HDS du cloud, dans une région EEE, avec les conditions contractuelles HDS signées. Chez AWS, Bedrock entre dans le périmètre selon la règle publiée ; chez Microsoft et Google, la couverture du service IA doit être confirmée. Vérifiez aussi où tourne l'inférence : un routage inter-régions qui sortirait de l'EEE contredirait R.1111-9-1.
Dans les trois cas, l'agent lui-même se conçoit comme un agent IA sur mesure : les composants de stockage, les journaux et la passerelle se choisissent selon cette carte dès la conception.
CNIL
Pseudonymisation, anonymisation et sanctions récentes
Pseudonymiser consiste à remplacer les identifiants directs tout en gardant la possibilité de ré-identifier, avec une information conservée à part. Anonymiser suppose que la ré-identification ne soit plus possible par des moyens raisonnables ; les données sortent alors du RGPD. Les lignes directrices 01/2025 de l'EDPB, adoptées le 16 janvier 2025 et soumises à consultation jusqu'au 14 mars 2025, détaillent des exemples médicaux ; nous n'avons pas trouvé de version finale au 15 septembre 2026.
| Organisme | Amende | Date | Manquements relevés |
|---|---|---|---|
| Cegedim Santé | 800 000 € | Septembre 2024 | Traitement de données de santé sans autorisation ; données pseudonymisées que la CNIL n’a pas considérées comme anonymes ; logiciel utilisé par environ 25 000 cabinets et 500 centres de santé (selon la communication de la CNIL reprise par plusieurs sources) |
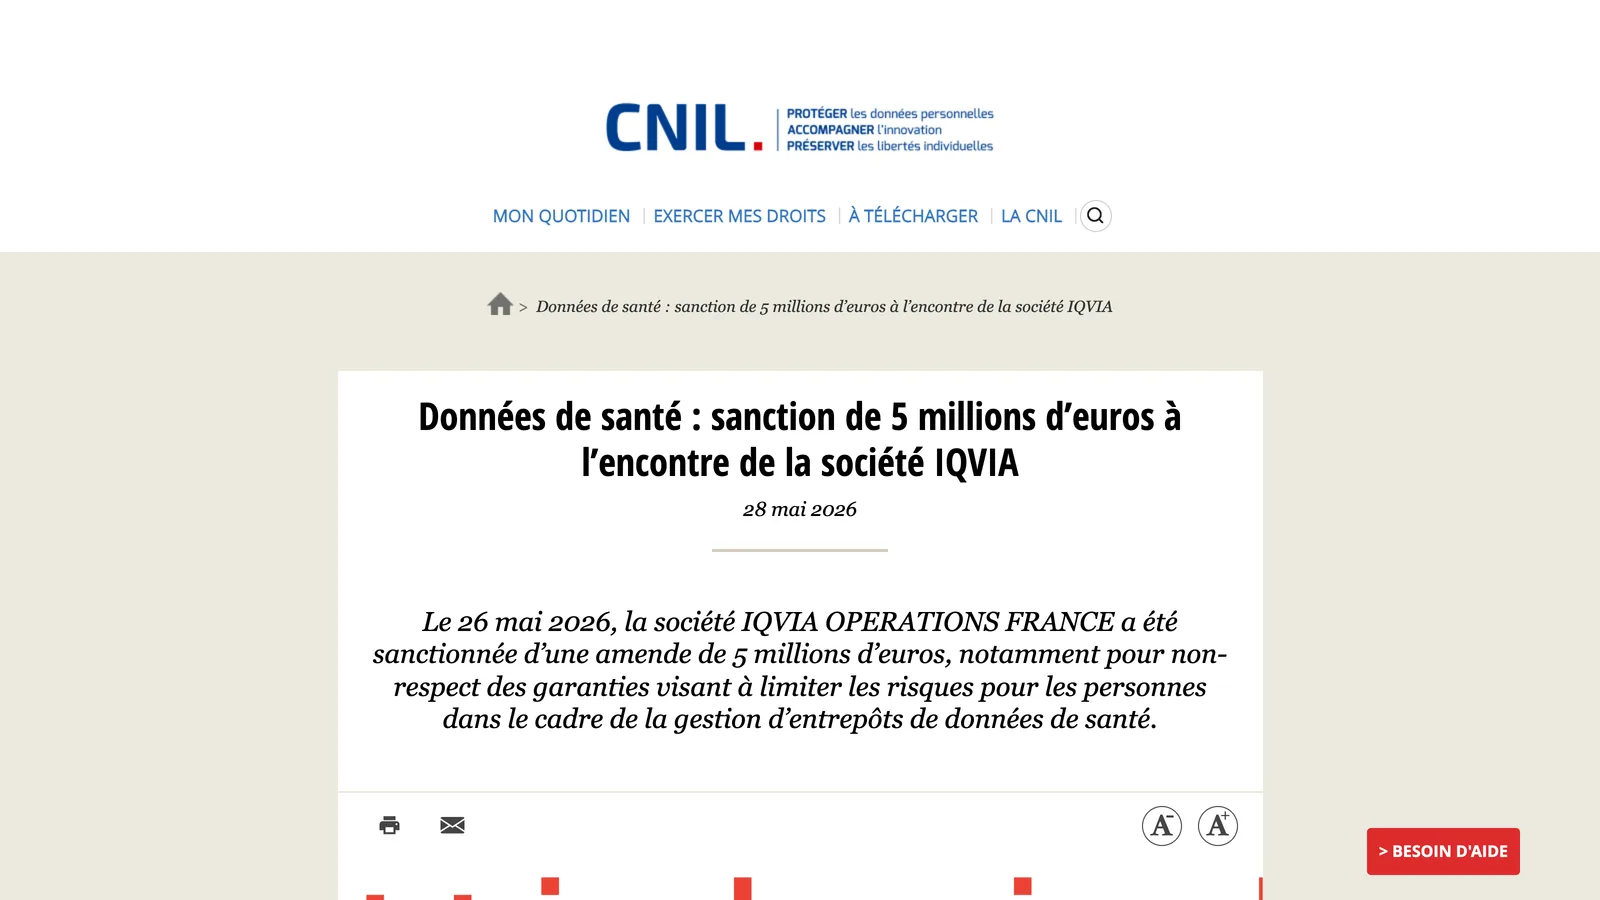
| IQVIA Operations France | 5 000 000 € | 26 mai 2026 | Deux entrepôts de données de santé : données pseudonymes ré-identifiables par des moyens raisonnables ; pas de revue régulière des journaux d’accès ; pas d’authentification multifacteur sur un entrepôt ; défauts d’information et de droit d’opposition |
| Hôpital privé de la Loire | 500 000 € | Décision du 21 juillet 2026, publiée le 3 septembre 2026 | Cyberattaque de l’été 2025 : 524 867 patients et 202 246 personnes de confiance concernés ; ni VPN ni authentification multifacteur pour les utilisateurs externes ; accès non limités à l’équipe de soins ; pas de détection d’activité suspecte ; personnes de confiance non informées (RGPD, article 34) |
Ce que ces décisions impliquent pour un agent IA :
- ne qualifiez pas d'« anonymes » des prompts dont seuls les noms ont été retirés ;
- activez l'authentification multifacteur sur toute console donnant accès aux journaux ou à l'index ;
- relisez régulièrement les journaux d'accès et alertez sur les consultations anormales ;
- limitez l'accès aux conversations à l'équipe qui prend en charge le patient.
Pour développer ou évaluer un modèle sur des données de santé, la page de la CNIL « IA et santé » du 5 mars 2026 renvoie aux formalités préalables (méthodologies de référence MR-001, MR-003, MR-004 ou autorisation) et recommande minimisation, analyse d'impact et durées de conservation définies.
Réglementation produit
Quand l'agent devient un dispositif médical, et ce que dit l'IA Act
Les trois critères de l'ANSM (page mise à jour le 6 janvier 2026) : un logiciel est un dispositif médical s'il a une finalité médicale, produit un résultat propre à un patient et crée une information médicale nouvelle, au-delà du stockage, de la communication ou de la simple recherche de données. Un agent de prise de rendez-vous, un outil administratif ou un stockage de dossiers ne sont pas des dispositifs médicaux.
La règle 11 du règlement (UE) 2017/745, en résumé : un logiciel qui fournit des informations utilisées pour prendre des décisions de diagnostic ou de traitement est en classe IIa, en IIb si une erreur peut entraîner une détérioration grave ou une intervention chirurgicale, et en III si elle peut causer un décès ou un dommage irréversible. Le guide MDCG 2019-11 donne les détails de qualification.
| Agent | Dispositif médical ? | IA Act |
|---|---|---|
| Prise de rendez-vous, rappels, FAQ administrative | Non (critères ANSM) | Article 50 : informer qu’il s’agit d’une IA |
| Tri administratif de documents entrants | Non tant qu’il ne produit pas d’information médicale nouvelle | Article 50 si le patient interagit avec lui |
| Orientation selon des symptômes, suggestion de diagnostic | Probable : qualification à faire | Obligations du haut risque (annexe I) à partir du 2 août 2028 s’il est qualifié dispositif médical |
Depuis le 2 août 2026, l'article 50 impose d'informer une personne qu'elle échange avec une IA ; seul le marquage lisible par machine des contenus générés (article 50, paragraphe 2) bénéficie d'un délai jusqu'au 2 décembre 2026 pour les systèmes déjà sur le marché. Voir l'obligation de transparence des agents IA.
Bonnes pratiques
Les repères de la HAS et le guide HAS-CNIL en préparation
Le 30 octobre 2025, la HAS a publié « Premières clefs d'usage de l'IA générative en santé », destiné aux professionnels du sanitaire, du social et du médico-social. Il repose sur la méthode A.V.E.C. : Apprendre, Vérifier, Estimer, Communiquer. Chaque sortie de l'IA y est traitée comme une proposition susceptible de contenir des erreurs. Dans un agent, cela se traduit par une validation humaine avant tout message à portée médicale.
La HAS et la CNIL ont soumis à consultation, du 5 mars au 16 avril 2026, un projet de guide « Accompagner le bon usage des systèmes d'IA en contexte de soins » (PDF daté de février 2026). Il compte 10 fiches sur les étapes de déploiement, de l'achat au retrait du système, et 2 fiches sur la gouvernance et l'IA générative. Au 15 septembre 2026, nous n'avons pas trouvé de version finale.
Budget
Le coût d'entrée d'une offre HDS
| Hébergeur | Condition pour l’option HDS | Minimum publié |
|---|---|---|
| OVHcloud | Support Business (10 % de la facture) et Healthcare Addendum | 250 € HT par mois |
| OVHcloud | Support Enterprise (30 % de la facture) | 5 000 € HT par mois |
| Scaleway | Contrat HDS et support Business (250 € ou 10 % de la consommation, le plus élevé) | 250 € par mois |
| Scaleway | Contrat HDS et support Enterprise (990 € ou 20 %) | 990 € par mois |
| 3DS Outscale | Sur contact commercial | Non publié |
Ce minimum de support s'ajoute au calcul, au stockage, aux sauvegardes et, pour l'architecture 1, aux instances GPU.
Avant la mise en production
Checklist avant de déployer un agent IA sur données de santé
- Cartographier chaque composant de l'agent et noter lesquels stockent des données de santé.
- Obtenir le certificat HDS v2.0 de chaque hébergeur, avec les activités (1 à 6) et les services couverts.
- Vérifier que les régions de stockage et d'inférence sont dans l'UE ou l'EEE.
- Demander la cartographie des transferts et accès à distance prévue à l'article R.1111-11 III.
- Mettre à jour le contrat d'hébergement avant le 26 septembre 2026 (clauses de transfert).
- Faire valider par un avocat ou le DPO le statut des appels à une API de modèle externe.
- Expurger ou pseudonymiser les journaux, traces et outils d'observabilité.
- Réaliser l'analyse d'impact (AIPD) et fixer les durées de conservation des conversations.
- Activer l'authentification multifacteur et la revue des journaux d'accès.
- Afficher l'information « vous échangez avec une IA » (article 50) et prévoir la reprise par un humain.
- Qualifier le statut de dispositif médical selon les trois critères de l'ANSM.
Décision
Grille de décision
| Votre situation | Architecture recommandée |
|---|---|
| Agent de prise de rendez-vous qui ne collecte aucun motif médical | Hébergement européen classique ; HDS si des motifs de consultation sont conservés |
| Chatbot patient qui recueille symptômes ou antécédents | Stockage en zone HDS, et architecture 1 ou 3 pour le modèle |
| RAG sur dossiers ou comptes rendus | Index vectoriel en zone HDS ; architecture 1 de préférence |
| Synthèse de documents avec un modèle propriétaire de pointe | Architecture 2 (pseudonymisation) après avis juridique, ou 3 si le service est couvert |
| Établissement déjà client d’un cloud certifié | Architecture 3 après confirmation écrite du périmètre du service IA |
| Agent qui suggère un diagnostic ou un traitement | Qualification dispositif médical avant tout développement |
Accompagnement
Construire l'agent avec un prestataire
Lumyniq, agence d'automatisation IA basée à Paris, conçoit des agents IA sur mesure, des intégrations Claude et des workflows n8n, notamment pour le secteur de la santé. Chaque projet commence par un audit du processus et des données concernées, qui fixe l'architecture et les hébergeurs avant tout devis.
FAQ