En bref
La réponse courte
Ce guide traite du contrat et de la documentation RGPD. Les contrôles techniques (injection de prompt, permissions, journalisation) sont dans notre guide sécurité des agents IA, et le calendrier du règlement européen sur l'IA dans IA Act : obligations des entreprises.
Le tableau
Les DPA d'OpenAI, Anthropic, Mistral et Google comparés
Chaque cellule vient de la page du fournisseur citée en sources, lue le 15 septembre 2026. Quand une information n'est pas publiée ou que deux sources se contredisent, la cellule le dit.
| Critère | OpenAI | Anthropic | Mistral AI | Google Gemini |
|---|---|---|---|---|
| DPA et version | Data Processing Addendum, mis à jour le 1er janvier 2026 | Data Processing Addendum, en vigueur depuis le 24 février 2025 | Data Processing Addendum du 27 juillet 2026 | Workspace : Cloud Data Processing Addendum. API Gemini payante : à vérifier |
| Entité contractante UE | OpenAI Ireland Ltd (clients EEE et Suisse) | Anthropic Ireland, Limited (EEE, Suisse, Royaume-Uni) | Mistral AI SAS, Paris | À vérifier |
| Rôle | Sous-traitant | Sous-traitant, le client est responsable | Sous-traitant, mais responsable de traitement pour l’entraînement sauf opposition | Sous-traitant (Workspace) |
| Entraînement par défaut | Non pour l’API (depuis le 1er mars 2023) et les offres entreprise | Non : les conditions commerciales interdisent l’entraînement sur le contenu client | Vibe Free et Pro : oui sauf opposition. Vibe Enterprise : non. API Studio : opposition possible. Pro et Team : sources contradictoires | Workspace et API payante : non. API gratuite : oui, avec relecture humaine |
| Conservation API par défaut | Jusqu’à 30 jours (surveillance des abus) | Suppression sous 30 jours. Violations : 2 ans (entrées et sorties), 7 ans (scores de classifieurs) | Durée par défaut non publiée, à vérifier. Données inaccessibles 30 jours après la fin du contrat | 55 jours selon la page usage policies. Grounding Search et Maps : 30 jours, non désactivable |
| Conservation zéro (ZDR) | Clients éligibles, sur approbation : ZDR ou surveillance modifiée (MAM) | Uniquement par accord séparé | Offres payantes, au cas par cas, points d’accès sans état uniquement (hors Agents, Batch, fichiers, Vibe) | Par configuration du client (store=false, pas de cache, suppression des fichiers) |
| Résidence UE | eu.api.openai.com (EEE et Suisse) avec ZDR ou MAM approuvé, +10 % sur les modèles sortis à partir du 5 mars 2026. ChatGPT : nouveaux workspaces Enterprise et Edu seulement | Aucune en direct : inférence us (1,1x) ou global, workspace us uniquement | Hébergement UE par défaut, États-Unis seulement via le point d’accès US | Régions UE de Vertex AI selon des sources secondaires, à vérifier. API Gemini : services payants seuls pour l’EEE |
| Mécanisme de transfert | Clauses contractuelles types ou adéquation. Certification DPF : à vérifier sur le registre | Clauses types modules 2 et 3, avenants UK et suisse. Certification DPF : sources contradictoires | Clauses types 2021/914 pour les sous-traitants hors UE | Google LLC certifié EU-US DPF, extension UK et Swiss-US DPF, plus clauses types |
| Liste des sous-traitants | openai.com/policies/sub-processor-list | anthropic.com/subprocessors | trust.mistral.ai/subprocessors, dont des sociétés américaines | Page des sous-traitants Google Cloud, à vérifier |
| Certifications | SOC 2 Type 2. ISO : à vérifier (portail de confiance à accès restreint) | ISO 27001:2022, ISO/IEC 42001:2023, SOC 2 Type I et II, BAA HIPAA | SOC 2 Type II, ISO 27001 et 27701, rapports sur demande | Gemini pour Workspace : SOC 1, 2 et 3, ISO 27001, 27017, 27018, 27701, 9001, ISO 42001, FedRAMP High |
Lecture
Ce que le tableau révèle
Mistral change de rôle pour l'entraînement. Son DPA du 27 juillet 2026 fait de Mistral AI un responsable de traitement pour l'entraînement sur les entrées, les sorties et les retours utilisateurs, tant que le client ne s'y oppose pas. Sur Vibe Free et Pro, l'entraînement est actif par défaut. Pour l'offre Team, un administrateur peut le désactiver, mais la valeur par défaut n'est pas claire : une page de documentation indique que Pro et Team ne sont pas utilisés, le centre d'aide dit l'inverse pour Pro. Faites l'opposition par écrit avant la mise en production, et inscrivez-la au registre.
Anthropic n'offre pas de résidence européenne en direct. La page Data residency de la documentation Claude liste ses limites : inférence disponible uniquement en us ou global, stockage du workspace uniquement en us, sans possibilité de le changer après création. L'option us est facturée 1,1 fois le tarif standard sur les modèles Claude 4.6 et suivants. Sur Amazon Bedrock et Google Cloud, la région dépend du point d'accès. Si l'hébergement UE est une exigence, le choix se fait donc au niveau de la plateforme, sujet traité dans notre page intégration de Claude en entreprise.
La résidence UE d'OpenAI a un prix et des conditions. Le point d'accès eu.api.openai.com stocke et traite les données dans l'EEE et en Suisse, mais il faut d'abord obtenir l'approbation ZDR ou MAM et signer un avenant de conservation modifiée. Les modèles sortis à partir du 5 mars 2026 coûtent 10 % de plus sur ces points d'accès. L'inférence GPU reste dans la région, un traitement CPU peut être mondial. Côté ChatGPT, la résidence n'est ouverte qu'aux nouveaux workspaces Enterprise et Edu : un workspace Business ou un workspace existant n'en bénéficie pas. Notre comparatif Claude et ChatGPT en entreprise détaille les offres.
Google est le seul fournisseur américain du tableau dont la certification au Data Privacy Framework se vérifie sur sa propre page. Mistral, société de l'UE, n'est pas concerné. Pour OpenAI, un tiers indique une absence du registre au 8 septembre 2026 ; pour Anthropic, un cabinet allemand (juin 2026) et un agrégateur donnent des réponses opposées. Le registre dataprivacyframework.gov se charge en JavaScript et n'a pas pu être lu : vérifiez vous-même. Sans certification, les clauses contractuelles types suffisent, mais elles supposent une analyse d'impact des transferts de votre côté.
La facture change avec la localisation. Les majorations de 1,1x chez Anthropic et de 10 % chez OpenAI s'ajoutent au coût des tokens : notre guide du prix de l'API Claude montre comment l'intégrer à un budget.
Le texte
Les articles du RGPD qui s'appliquent à un agent IA
| Article | Ce qu’il impose | Traduction pour un agent IA |
|---|---|---|
| Art. 28 | Sous-traitants offrant des garanties suffisantes, contrat couvrant instructions, confidentialité, sécurité, sous-traitants ultérieurs, aide aux droits des personnes, suppression en fin de contrat, audits | Le DPA du fournisseur de modèle doit être signé ou accepté, et sa liste de sous-traitants suivie : une autorisation générale donne un droit d’opposition à chaque ajout |
| Art. 30 | Registre écrit chez le responsable et le sous-traitant. Exemption sous 250 salariés inapplicable si le traitement est à risque, non occasionnel ou porte sur des données sensibles | Un agent en production est un traitement non occasionnel : il a sa fiche au registre |
| Art. 35 | AIPD avant tout traitement susceptible d’engendrer un risque élevé, notamment avec une nouvelle technologie : description, nécessité, risques, mesures, avis du DPO | À mener avant la mise en service, selon la logique détaillée plus bas |
| Art. 22 | Droit de ne pas subir une décision fondée uniquement sur un traitement automatisé à effet juridique ou similaire. Exceptions encadrées : intervention humaine, droit de contester | Un agent qui refuse une candidature, un dossier ou un service sans validation humaine entre dans le champ |
| Art. 44 à 46 | Transferts hors EEE uniquement sur décision d’adéquation (dont le DPF pour les sociétés certifiées) ou garanties appropriées (clauses types, BCR) | Chaque appel à un modèle hébergé hors UE est un transfert : notez le mécanisme dans la fiche registre |
Analyse d'impact
Faut-il une AIPD pour votre agent IA ?
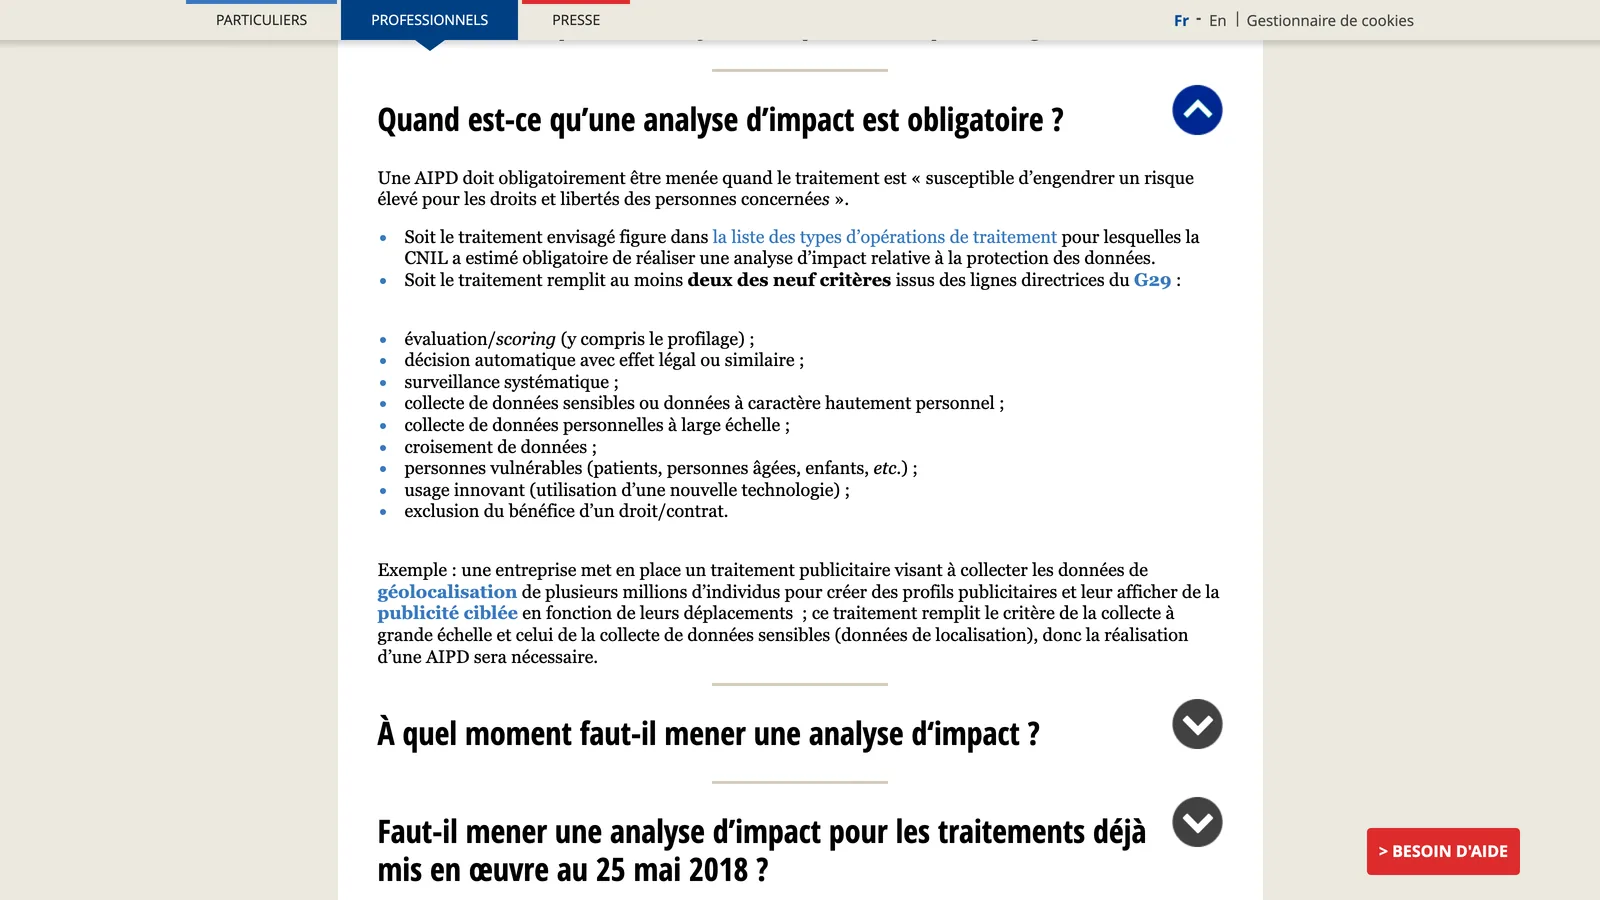
La CNIL applique deux tests successifs. Le premier : le traitement figure-t-il sur la liste des types d'opérations pour lesquels elle impose une AIPD (délibération 2018-327 du 11 octobre 2018) ? Si oui, l'AIPD est obligatoire. Sinon, second test : le traitement remplit-il au moins deux des neuf critères des lignes directrices du G29 (WP248), reprises par l'EDPB ? Une liste inverse, la délibération 2019-118, énumère les traitements qui en sont dispensés.
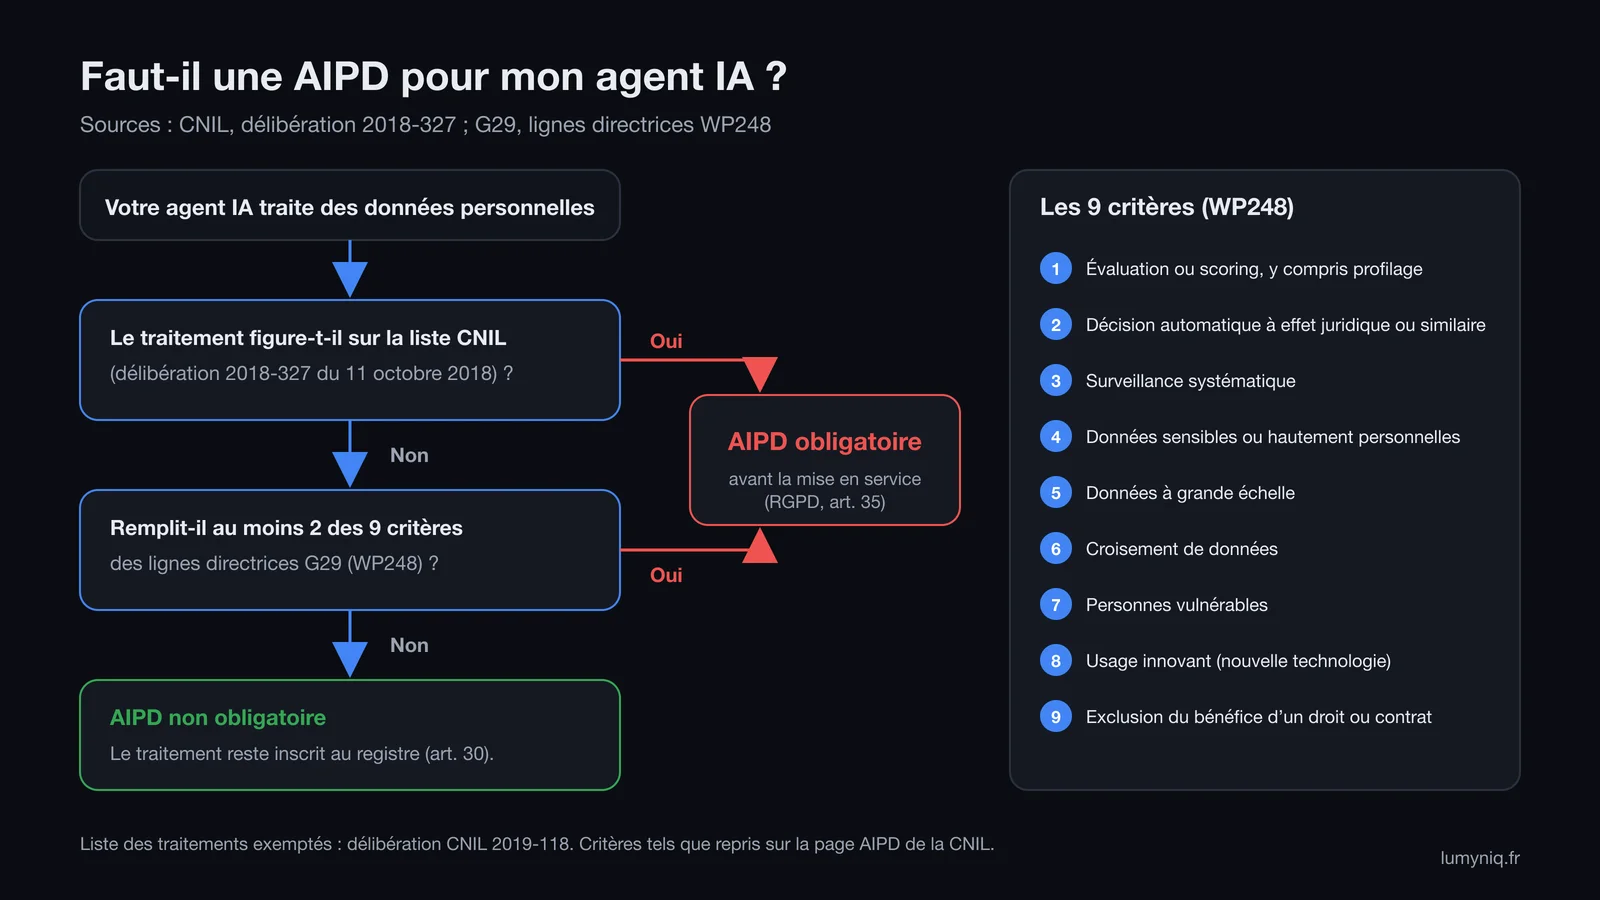
Les neuf critères, tels que la CNIL les présente :
Appliqués à trois agents courants :
| Agent | Critères remplis | Conclusion |
|---|---|---|
| Chatbot de support client (questions sur commandes et produits) | Usage innovant (lecture prudente pour un modèle génératif). Grande échelle selon le volume. Aucune donnée sensible attendue | À trancher : 1 critère certain, un 2e selon le volume. Documentez le raisonnement dans le registre |
| Présélection de CV | Évaluation ou scoring, usage innovant, exclusion du bénéfice d’un contrat, décision automatique si les refus partent sans humain | AIPD obligatoire (au moins 3 critères) |
| Accueil et tri des demandes de patients en clinique | Données sensibles (santé), personnes vulnérables (patients), usage innovant | AIPD obligatoire (3 critères) |
Le tri de CV cumule en plus l'article 22 et l'annexe III de l'IA Act ; le cas est développé dans notre guide trier des CV avec l'IA et dans notre page IA et ressources humaines. Pour l'accueil des patients, voir IA et secteur médical, et pour les cabinets qui préqualifient des demandes de clients, IA et juridique.
Côté méthode, l'EDPB a annoncé le 10 mars 2026 un modèle d'AIPD en version 1.0, soumis à consultation jusqu'au 9 juin 2026 et d'usage facultatif, selon son communiqué. La CNIL met aussi à disposition son logiciel PIA, téléchargeable depuis sa page AIPD.
Modèle
La fiche registre d'un agent IA, prête à remplir
Le modèle de registre simplifié de la CNIL (fichier .ods publié le 23 juillet 2019) reste valable. Voici les rubriques remplies pour un exemple courant : un agent qui lit les demandes entrantes d'un formulaire web, les classe, propose une réponse et crée une fiche dans le CRM.
| Rubrique | Exemple rempli | Point propre à l’IA |
|---|---|---|
| Finalité | Qualifier et router les demandes entrantes, préparer un projet de réponse relu par un conseiller | Une finalité par agent. Réutiliser les échanges pour autre chose (entraînement, marketing) est une nouvelle finalité |
| Base légale | Mesures précontractuelles à la demande de la personne (art. 6.1.b), ou intérêt légitime avec test en 3 étapes | Si le fournisseur entraîne sur les données, sa propre base légale ne couvre pas la vôtre |
| Catégories de personnes et de données | Prospects et clients : identité, coordonnées, contenu du message, historique CRM | Le texte libre peut contenir des données sensibles non sollicitées : prévoir filtrage ou purge |
| Destinataires | Équipe commerciale ; fournisseur du modèle (sous-traitant) ; hébergeur de l’orchestrateur ; éditeur du CRM | Citer les sous-traitants ultérieurs du fournisseur via sa liste publique, avec la date de consultation |
| Transferts hors UE | Selon le fournisseur : aucun (Mistral, point d’accès UE) ou États-Unis sous clauses types ou DPF | Préciser la région d’inférence et de stockage configurée |
| Durées de conservation | Demandes non converties : durée fixée dans votre politique de conservation. Journaux du fournisseur : jusqu’à 30 jours chez OpenAI et Anthropic (ou ZDR) | Distinguer vos journaux, ceux de l’orchestrateur et ceux du fournisseur |
| Mesures de sécurité | Clés API en coffre, comptes nominatifs, journalisation des appels, chiffrement, revue des accès | Détail des contrôles propres aux agents dans notre guide sécurité |
| Supervision humaine | Aucun envoi sans validation d’un conseiller ; refus toujours décidés par un humain | Répond à l’article 22 et aux risques de cascade d’erreurs relevés par la CNIL |
Quand l'agent parle à des personnes, ajoutez une ligne sur l'information fournie : depuis le 2 août 2026, l'article 50 de l'IA Act impose de signaler l'interaction avec une IA (voir l'obligation de transparence des agents IA).
Responsabilités
Agence, client, fournisseur du modèle : qui est responsable de quoi
Aucun texte ne traite spécifiquement de l'agence qui construit un agent IA pour un client. Ce qui suit est notre lecture de l'article 28, à valider avec votre DPO.
| Montage | Client | Agence | Fournisseur du modèle |
|---|---|---|---|
| Le client ouvre le compte API et héberge l’agent | Responsable de traitement | Sous-traitant pendant le développement et la maintenance si elle accède aux données, sinon hors champ | Sous-traitant direct du client |
| L’agence opère l’agent et détient le compte API | Responsable de traitement | Sous-traitant du client | Sous-traitant ultérieur : l’agence doit obtenir l’autorisation du client et répercuter les obligations |
| L’agence réutilise les données pour ses propres fins (amélioration d’un produit) | Responsable pour sa finalité | Responsable de traitement pour cette réutilisation, avec sa propre base légale | Selon son contrat avec l’agence |
Dans le deuxième montage, l'agence reste responsable envers le client des manquements du fournisseur de modèle. C'est la raison pour laquelle le contrat d'agence doit nommer le fournisseur, la région et l'option de conservation retenues. Notre page agent IA sur mesure décrit comment ces choix se posent dès la conception.
Doctrine
Ce que disent la CNIL et l'EDPB
CNIL, questions-réponses du 18 juillet 2024 sur l'usage d'un système d'IA générative. La CNIL demande de clarifier qui est fournisseur et qui est déployeur, de conclure un contrat de sous-traitance, de mener une AIPD, de préférer une solution sur site pour les données sensibles, de fixer la liste des usages autorisés et interdits, d'associer le DPO et de former les utilisateurs.
CNIL, recommandations sur le développement des systèmes d'IA, finalisées le 22 juillet 2025. Elles ajoutent des fiches sur le statut des modèles au regard du RGPD, l'annotation et la sécurité. Elles visent surtout ceux qui entraînent des modèles ; un travail sur la répartition des responsabilités le long de la chaîne de valeur est annoncé.
CNIL et CIANum, note sur l'IA agentique du 20 juillet 2026. Note exploratoire qui identifie quatre risques : les données qui circulent entre services, la mémoire persistante qui glisse vers le profilage, une répartition floue des responsabilités et les erreurs en cascade. Elle rappelle que le RGPD et l'IA Act s'appliquent déjà aux agents.
EDPB, avis 28/2024 du 18 décembre 2024, rendu à la demande de la Commission irlandaise. Trois points : l'anonymat d'un modèle s'apprécie au cas par cas ; l'intérêt légitime exige le test en trois étapes ; un traitement illicite pendant le développement peut affecter la licéité du déploiement. Pour un déployeur, cela justifie de demander au fournisseur comment son modèle a été entraîné.
À venir. L'EDPB a mis en consultation le 7 juillet 2026 un projet de lignes directrices 02/2026 sur l'anonymisation (jusqu'au 30 octobre 2026), et des lignes directrices communes EDPB et Commission sur l'articulation RGPD et IA Act sont attendues fin 2026. Aucune position de l'EDPB propre aux agents IA n'a été trouvée au 15 septembre 2026.
Contentieux
Les décisions contre OpenAI et DeepSeek
| Affaire | Date | Mesure | Suite |
|---|---|---|---|
| Garante contre OpenAI | Décision n° 755 du 2 novembre 2024, annoncée le 20 décembre 2024 | 15 M€ et campagne d’information de 6 mois : violation de 2023 non notifiée, absence de base légale pour l’entraînement, transparence, pas de vérification d’âge | Annulée par le Tribunal de Rome le 18 mars 2026 (R.G. 4785/2025) pour incompétence, selon la presse juridique italienne |
| Garante contre DeepSeek | 30 janvier 2025 | Limitation urgente et immédiate du traitement des données des utilisateurs italiens | Aucune amende trouvée au 15 septembre 2026 |
Le motif d'annulation mérite l'attention : OpenAI a établi son établissement principal en Irlande le 15 février 2024, ce qui renvoie au guichet unique et à l'autorité irlandaise. Le tribunal ne s'est pas prononcé sur le fond. Pour une entreprise française, la conséquence pratique est simple : le contrat avec OpenAI Ireland Ltd, Anthropic Ireland ou Mistral AI SAS détermine l'autorité chef de file du fournisseur, tandis que la CNIL reste compétente pour vos propres traitements.
Articulation
RGPD et IA Act : l'AIPD et l'analyse d'impact sur les droits fondamentaux
- Article 26(9) du règlement (UE) 2024/1689 : le déployeur d'un système à haut risque utilise les informations fournies par le fournisseur au titre de l'article 13 pour réaliser son AIPD au sens de l'article 35 du RGPD.
- Article 27(1) : l'analyse d'impact sur les droits fondamentaux (FRIA) ne concerne que les organismes publics, les entités privées qui fournissent un service public et les usages de l'annexe III point 5 b) et c), soit la notation de crédit et la tarification de l'assurance vie et santé.
- Article 27(4) : si une AIPD existe déjà, la FRIA la complète et peut en reprendre les éléments.
La plupart des agents d'entreprise (support, qualification, rédaction) ne sont pas à haut risque, donc ni l'article 26(9) ni l'article 27 ne s'appliquent : c'est notre lecture. L'article 35 du RGPD, lui, s'applique dès que les critères sont réunis. Le tri de CV relève de l'annexe III, dont les obligations s'appliquent le 2 décembre 2027 depuis le Digital Omnibus (règlement 2026/1744, en vigueur le 27 juillet 2026).
Avant de signer
Dix vérifications avant de choisir un fournisseur de modèle
- Récupérez la version datée du DPA et l'entité contractante (Irlande pour OpenAI et Anthropic, France pour Mistral).
- Vérifiez le rôle déclaré, et toute clause qui fait du fournisseur un responsable de traitement (entraînement, retours, amélioration).
- Exercez l'opposition à l'entraînement par écrit quand elle est nécessaire, et gardez la preuve.
- Notez la durée de conservation par défaut et demandez la ZDR si vos données le justifient, en vérifiant quelles fonctions elle exclut.
- Configurez la région d'inférence et de stockage, et chiffrez la majoration éventuelle (1,1x chez Anthropic, +10 % chez OpenAI).
- Identifiez le mécanisme de transfert et, sans DPF vérifié, documentez une analyse d'impact des transferts.
- Téléchargez la liste des sous-traitants ultérieurs et abonnez-vous aux notifications de changement.
- Demandez les rapports de certification (SOC 2, ISO 27001) plutôt que de vous fier à un logo.
- Passez l'agent aux deux tests AIPD (liste CNIL, 2 critères sur 9) avant la mise en service.
- Créez la fiche registre, avec la supervision humaine et l'information des personnes.
À propos
Qui a écrit ce guide
Lumyniq est une agence parisienne qui conçoit des agents IA sur mesure, des intégrations Claude et des workflows n8n pour les PME, notamment dans l'immobilier, le juridique, la santé et les ressources humaines. Chaque projet commence par un audit du processus, qui inclut le choix du fournisseur de modèle, de la région et de la documentation RGPD, avant tout devis.
FAQ